POLÍTICA DE PRIVACIDADE E SEGURANÇA
FORMULÁRIO DE CONTACTO
De acordo com o disposto tanto no Regulamento (UE) n.º 2016/679 do Parlamento Europeu e do Conselho, de 27 de abril de 2016, relativo à proteção das pessoas singulares no que diz respeito ao tratamento de dados pessoais e à livre circulação desses dados (RGPD), bem como na Lei Orgânica n.º 3/2018, de 5 de dezembro, relativa à Proteção de Dados Pessoais e à garantia dos direitos digitais (LOPD-GDD) e na restante legislação em vigor sobre proteção de dados, informa-se os utilizadores, que manifestaram voluntariamente o seu consentimento de forma livre, clara e inequívoca ao preencherem o formulário de contacto, de que os seus dados vão ser tratados pela empresa CUSTOMER COMMUNICATIONS TECKNALIA, S.L.
A CUSTOMER COMMUNICATIONS TECKNALIA, S.L. respeita a tua privacidade e compromete-se a proteger os teus dados pessoais. Esta política de privacidade vai explicar-te como protegemos os teus dados pessoais quando visitas o nosso site (a partir de qualquer lugar) e quais são os teus direitos de privacidade, tal como estão legalmente protegidos.
Nesta Política, explicamos como é que as informações pessoais que nos forneces são recolhidas e utilizadas, e aplicamos os controlos de informação adequados, de acordo com o disposto no Regulamento (UE) 2016/679 do Parlamento Europeu e do Conselho, de 27 de abril de 2016, relativo à proteção das pessoas singulares no que diz respeito ao tratamento de dados pessoais e à livre circulação desses dados e que revoga a Diretiva 95/46/CE («RGPD»), como na Lei Orgânica n.º 3/2018, de 5 de dezembro, relativa à Proteção de Dados Pessoais e à Garantia dos Direitos Digitais («LOPDGDD»), e na restante legislação em vigor sobre proteção de dados.
Ao longo do texto, vais encontrar como entrar em contacto connosco se tiveres alguma dúvida sobre privacidade e proteção de dados:
Responsável: CUSTOMER COMMUNICATIONS TECKNALIA, S.L.
Identificação: CUSTOMER COMMUNICATIONS TECKNALIA, S.L.
NIF: B-86414000
Morada: Avenida de la Recomba n.º 14 – 28914 – Leganés, Madrid
Telefone: +34 916895665
Contacto do DPD: dpo@customercomms.com
Finalidade: Gestão, processamento e acesso à área restrita dos serviços contratados.
- Dados dos utilizadores do site:
Serão tratados exclusivamente para fins estatísticos e de análise de navegação, com o objetivo de otimizar e melhorar a experiência do utilizador, tudo em conformidade com o disposto na nossa Política de Cookies. Em qualquer caso, trata-se de análises não invasivas que permitem melhorar os serviços e a tecnologia aplicada aos mesmos.
- Dados recolhidos através do formulário de registo:
Os dados serão tratados com o objetivo de gerir e processar o acesso à área restrita e aos serviços.
A CUSTOMER COMMS só vai tratar os dados que nos forneceres para os fins descritos acima e não vai tratá-los posteriormente de forma incompatível com esses fins.
Os dados pessoais fornecidos serão conservados durante os prazos legais aplicáveis em cada caso, tendo em conta o tipo de dados, bem como a finalidade do tratamento, desde que o utilizador não tenha exercido o seu direito de apagamento.
Não serão tomadas decisões automatizadas com base nesse perfil.
Fundamento jurídico: Consentimento do titular dos dados. Interesse legítimo.
- Dados dos utilizadores do site:
Interesse legítimo, que consiste na melhoria contínua do modelo de negócio oferecido no site, bem como na correção de eventuais falhas que possam ser detetadas na prestação do serviço.
- Dados recolhidos através do formulário de contacto:
Consentimento do próprio interessado, que fornece diretamente os seus dados através do formulário de contacto disponibilizado.
Destinatários: Potenciais clientes. Administrações públicas. Exigência legal.
- Administração pública e autoridades, com o único objetivo de cumprir as nossas obrigações e prevenir abusos dos serviços ou atividades fraudulentas nos serviços prestados através do nosso site.
- Por exigência legal.
Direitos: Podes exercer os teus direitos de acesso, retificação, limitação, oposição ao tratamento e portabilidade dos dados, de acordo com a legislação em vigor.
- Confirmação geral: Qualquer pessoa tem o direito de saber se a CUSTOMER COMMS está a tratar dados pessoais que lhe digam respeito.
- Direitos ARCO: As pessoas interessadas têm o direito de aceder aos seus dados pessoais, bem como de solicitar a retificação de dados incorretos ou, se for o caso, solicitar a sua eliminação quando, entre outros motivos, os dados já não forem necessários para os fins para os quais foram recolhidos.
- Limitação do tratamento: Em determinadas circunstâncias, os titulares dos dados podem pedir que limitemos o tratamento dos seus dados; nesse caso, só os guardaremos para o exercício ou a defesa de reclamações.
- Oposição ao tratamento: Em determinadas circunstâncias e por motivos relacionados com a tua situação específica, podes opor-te ao tratamento dos teus dados.
- Portabilidade dos dados: Em determinadas circunstâncias e por motivos relacionados com a tua situação específica, podes pedir para receber os dados pessoais que forneceste no formulário de contacto, num formato estruturado, de uso comum e legível por máquina, bem como transmitir esses dados a outro responsável pelo tratamento sem qualquer impedimento.
- Reclamação junto da Agência Espanhola de Proteção de Dados: Se achares que o teu direito à proteção de dados pessoais foi violado, podes apresentar uma reclamação junto da Agência Espanhola de Proteção de Dados (www.aepd.es).
Informações adicionais: Podes consultar mais informações na nossa política de Proteção de Dados.
- Os dados pessoais que tratamos na CUSTOMER COMMS foram-nos fornecidos diretamente pelo próprio interessado, através do preenchimento do formulário de registo disponibilizado.
- As categorias de dados que vão ser tratadas são dados de identificação: nome e apelidos, empresa, e-mail corporativo e palavra-passe.
- A CUSTOMER COMMS não trata dados especialmente protegidos.
Política de Segurança e Privacidade: Política do sistema de gestão da segurança, continuidade e privacidade da informação
POLÍTICA DO SISTEMA DE GESTÃO DA SEGURANÇA, CONTINUIDADE E PRIVACIDADE DA INFORMAÇÃO
Esta Política de Segurança, Continuidade e Privacidade da Informação demonstra o compromisso da Direção em dotar a organização de recursos, responsabilidades e procedimentos que permitam garantir o cumprimento da legislação em vigor, bem como a integridade, confidencialidade e disponibilidade da informação e dos sistemas, o que é fundamental para a segurança, privacidade e continuidade da nossa organização, bem como a dos nossos clientes.
A CUSTOMER COMMS, consciente de que a segurança, a continuidade e a privacidade das informações relativas aos nossos clientes são um recurso de grande valor, criou um Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação, de acordo com os requisitos das normas ISO/IEC 27001, ISO/IEC 27701 e ISO 22301, para garantir a continuidade dos sistemas de informação, minimizar os riscos de danos e assegurar o cumprimento dos objetivos definidos.
Além disso, no que diz respeito ao serviço de Entrega Eletrónica Certificada, tendo em conta a natureza do próprio serviço prestado, seguiram-se as disposições estabelecidas no Regulamento Europeu eIDAS, que regula os Serviços de Confiança, e, mais concretamente, as normas ETSI 319 401 e ETSI 319 521 para Prestadores de Serviços de Entrega Eletrónica Certificada, que contêm disposições específicas para a prestação deste tipo de serviço. Neste sentido, a política que vai reger este serviço será a Declaração de Práticas do Serviço de Confiança de Entrega Eletrónica Certificada (daqui em diante «DPC»).
Além disso, em conformidade com a regulamentação europeia em matéria de cibersegurança, as entidades que fazem parte do Grupo, na sua qualidade de Prestadores Qualificados de Serviços de Confiança, comprometem-se a cumprir a Diretiva (UE) 2022/2555 relativa a medidas para garantir um nível elevado e comum de cibersegurança em toda a União, enquanto entidades essenciais da infraestrutura digital europeia.
O objetivo da Política de Segurança, Continuidade e Privacidade é definir o quadro de ação necessário para proteger os recursos de informação contra ameaças, internas ou externas, deliberadas ou acidentais, com o objetivo de garantir o cumprimento da confidencialidade, integridade e disponibilidade da informação.
A eficácia e a aplicação do Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação são da responsabilidade direta do Comité de Segurança e Privacidade da Informação, que é responsável pela aprovação, divulgação e cumprimento da presente Política de Segurança, Continuidade e Privacidade. Em seu nome e representação, foi nomeado um Responsável pelo Sistema de Gestão da Segurança e Privacidade da Informação, que tem autoridade suficiente para desempenhar um papel ativo no Sistema de Gestão da Segurança e Privacidade da Informação, supervisionando a sua implementação, desenvolvimento e manutenção.
Além disso, e para cumprir a legislação em vigor em matéria de proteção de dados, foi nomeado um Responsável pela Proteção de Dados (DPO) com o objetivo de garantir a segurança e a privacidade dos dados pessoais, especialmente tendo em conta a atividade da empresa.
O Comité de Segurança e Privacidade da Informação vai desenvolver e aprovar a metodologia de análise de riscos utilizada no Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação.
Qualquer pessoa cuja atividade possa, direta ou indiretamente, ser afetada pelos requisitos do Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação, está obrigada a cumprir rigorosamente a Política de Segurança, Continuidade e Privacidade e, além disso, no que diz respeito ao Serviço de Entrega Eletrónica Certificada, tem de cumprir a DPC.
Na CUSTOMER COMMS, vão ser implementadas todas as medidas necessárias para cumprir a legislação aplicável em matéria de segurança, continuidade e privacidade em geral, bem como de segurança informática, no que diz respeito à política informática, à segurança de edifícios e instalações e ao comportamento dos colaboradores e de terceiros associados à CUSTOMER COMMS na utilização de sistemas informáticos e no tratamento de dados pessoais. As medidas necessárias para garantir a segurança e a privacidade da informação, através da aplicação de normas, procedimentos e controlos, devem permitir assegurar a confidencialidade, a integridade e a disponibilidade da informação, essenciais para:
- Cumprir a legislação, os regulamentos e as normas em vigor em matéria de continuidade, privacidade e sistemas de informação, bem como todos os requisitos contratuais relativos à proteção de dados e aos serviços eletrónicos de confiança, bem como aqueles que considerares oportuno implementar, com o objetivo de alcançar uma melhoria contínua da organização e do sistema de gestão de segurança, continuidade e privacidade.
- Garantir a confidencialidade dos dados geridos pela CUSTOMER COMMS
- Garantir a disponibilidade dos sistemas de informação, tanto nos serviços oferecidos aos clientes como na gestão interna.
- Garantir a capacidade de resposta a situações de emergência, restabelecendo o funcionamento dos serviços críticos no menor tempo possível.
- Evitar alterações indevidas na informação.
- Promover a sensibilização e a formação em matéria de segurança, continuidade e privacidade da informação, bem como no que diz respeito aos serviços eletrónicos de confiança.
- Promover e participar na melhoria contínua do sistema de gestão da segurança, continuidade e privacidade da informação e dos serviços eletrónicos de confiança.
- Estabelecer requisitos técnicos e metodológicos para as medidas de gestão de riscos em matéria de cibersegurança, identificando os riscos e corrigindo as vulnerabilidades detetadas, as ciberameaças e os incidentes de cibersegurança, de forma a evitar que ocorram incidentes que comprometam a continuidade dos negócios da CUSTOMER COMMS.
- Atualizar os resultados da avaliação de riscos e o plano de tratamento de riscos em intervalos planeados e, pelo menos, uma vez por ano, bem como sempre que ocorrerem alterações significativas nas operações ou surgirem riscos ou incidentes significativos.
As Políticas de Segurança e Privacidade da Informação e a DPC devem ser revistas em intervalos planeados, pelo menos uma vez por ano e sempre que ocorram alterações significativas na organização, para garantir que se mantêm adequadas, pertinentes e eficazes.
Política de segurança de redes e sistemas de informação
A direção da CUSTOMER COMMS, consciente da necessidade de promover, manter e melhorar a orientação para o cliente em todas as suas atividades, implementou um Sistema de Gestão Integrado (SGI) em conformidade com várias normas reconhecidas internacionalmente. O objetivo final do SGI é garantir que compreendemos e partilhamos as necessidades e metas dos nossos clientes, procurando prestar serviços que correspondam às suas expectativas e trabalhando na melhoria contínua. A CUSTOMER COMMS manifesta expressamente o seu compromisso de reforçar a Segurança e a Cibersegurança da Informação, mais concretamente, de garantir, entre outros aspetos, a segurança das redes e dos sistemas de informação em que se baseiam os diferentes processos de negócio, de forma a reforçar a sua resiliência operacional digital, bem como a continuidade e a disponibilidade do serviço prestado, alinhando as suas práticas com a legislação em vigor aplicável.
Neste sentido, a CUSTOMER COMMS compromete-se a desenvolver as máximas capacidades em matéria de cibersegurança, reduzindo assim as ameaças aos sistemas de rede e de informação utilizados pela CUSTOMER COMMS, em conformidade com a regulamentação europeia em matéria de cibersegurança.
Ao mesmo tempo, compromete-se a satisfazer as necessidades e expectativas das partes interessadas, a manter uma elevada competitividade nos serviços e produtos para o «Tratamento automatizado de comunicações e transações multicanal com clientes, emissão de documentos em formato eletrónico e em papel, bem como certificação eletrónica de documentos de segurança e serviços de confiança: Serviço Qualificado de Entrega Eletrónica Certificada, Contratação e Assinatura Eletrónica; Notificações e comunicações eletrónicas e postais; Identificação e autenticação eletrónica e arquivo digital».
O PAPEL DA CUSTOMER COMMS PERANTE A DIRETIVA (UE) 2022/2555
A CUSTOMER COMMS, na sua qualidade de Prestadores Qualificados de Serviços de Confiança, é considerada uma entidade essencial da infraestrutura digital europeia, de acordo com a Diretiva (UE) 2022/2555 relativa às medidas destinadas a garantir um elevado nível comum de cibersegurança em toda a União, conhecida como «Diretiva NIS 2», o que implica que é um sujeito obrigado.
É por isso que a presente Política se insere na estratégia de segurança que a CUSTOMER COMMS prossegue, com o objetivo de garantir que a utilização das redes e dos sistemas de informação respeite os direitos das partes interessadas e salvaguarde os mais elevados padrões de cibersegurança, tendo em conta as atividades e a estrutura do Grupo.
Assim, a CUSTOMER COMMS passa a ser responsável pelo cumprimento das obrigações exigidas por esta regulamentação.
MISSÃO e OBJETIVOS:
- Promover a melhoria contínua dos serviços e do apoio ao cliente.
- Continuar a posicionar a CUSTOMER COMMS como referência no setor.
- Implementar, manter e verificar os nossos mecanismos de continuidade das operações para garantir que a informação e os serviços essenciais estejam à disposição dos nossos clientes sempre que necessário.
- Proporcionar aos clientes a equipa mais profissional e disponibilizar de imediato, e durante o tempo que for necessário, técnicos altamente qualificados, especialistas nas áreas necessárias e habituados a trabalhar em equipa.
- Fornecer os recursos adequados necessários para aplicar esta Política, incluindo pessoal, recursos financeiros, processos, ferramentas e tecnologias necessárias.
- Prestar um serviço baseado no nosso compromisso com a melhoria contínua dos nossos sistemas, tendo a segurança, a cibersegurança e a continuidade da informação como pilares centrais.
- Impulsionar e promover uma cultura de cibersegurança entre todos os seus profissionais e sujeitos obrigados por esta Política, seja internamente, seja entre os seus clientes e fornecedores.
- Implantar uma cultura de segurança da informação através da formação e da sensibilização.
Vamos concretizar a nossa missão e os nossos objetivos através de:
- Um sistema de objetivos, métricas e indicadores de melhoria contínua, acompanhamento e avaliação dos nossos processos internos, bem como da satisfação dos nossos clientes. Definir e supervisionar o cumprimento dos requisitos contratuais para garantir um serviço eficaz e seguro.
- Integrar no sistema de métricas do SGSI indicadores relacionados com o nível de implementação e maturidade das medidas de segurança.
- Formar e sensibilizar continuamente a nossa equipa para que tenha o maior grau possível de profissionalismo e especialização.
- Manter as nossas infraestruturas em bom estado e em conformidade com os requisitos dos nossos clientes.
- Organização e implementação dos processos de segurança.
- Gestão do pessoal.
- Autorização e controlo de acessos.
- Segurança por defeito.
- Integridade e atualização do sistema.
- Proteção da informação armazenada e em trânsito.
- Prevenção em relação a outros sistemas de informação interligados.
- Implementação de um procedimento seguro de gestão da aquisição de produtos.
- Em conformidade com os requisitos da legislação em vigor, especialmente no que diz respeito à Proteção de Dados Pessoais: RGPD e LOPDGDD.
- Cumprindo as políticas e procedimentos definidos na nossa Documentação de Segurança.
- Implementando processos de melhoria contínua que permitam um avanço constante na nossa gestão da Segurança da Informação.
- Gerindo e elaborando planos para a gestão e tratamento dos riscos, utilizando uma metodologia de análise e gestão de riscos baseada em normas.
- Gerindo de forma segura as comunicações internas e externas, bem como a informação armazenada e em trânsito.
- Garantindo a interligação com outros sistemas de informação.
- Gerir e monitorizar a atividade através da gestão de registos.
- Gerir diariamente medidas destinadas à proteção e segurança das redes e dos sistemas de informação, concebendo medidas de segurança robustas, alinhadas com as necessidades das diferentes partes interessadas, bem como com a legislação em vigor aplicável na matéria; para tal, a CUSTOMER COMMS aprova as políticas e/ou procedimentos específicos que desenvolvem os princípios e requisitos básicos de segurança das redes e sistemas de informação estabelecidos na presente Política. O objetivo é identificar os riscos e corrigir as vulnerabilidades detetadas, as ciberameaças e os incidentes de cibersegurança, de modo a evitar que ocorram incidentes que comprometam a continuidade dos negócios da CUSTOMER COMMS.
- Definindo políticas e procedimentos para a gestão de incidentes de segurança.
- Garantindo a continuidade e a disponibilidade do negócio e dos serviços.
- Garantindo que os nossos Ativos e Serviços cumprem as medidas do ENS de Nível ALTO nas dimensões de Confidencialidade, Integridade, Disponibilidade, Autenticidade e Rastreabilidade.
- Estabelecendo, implementando e aplicando procedimentos e/ou políticas de segurança na cadeia de abastecimento que regulem as relações com os fornecedores diretos e prestadores de serviços e que definam as medidas e controlos adequados, com o objetivo de mitigar os riscos detetados decorrentes destes terceiros para a segurança das redes e dos sistemas de informação do Grupo.
Além disso, estes princípios devem ser tidos em conta nas seguintes áreas de segurança:
- Física: Abrangendo a segurança das instalações, dos equipamentos, dos sistemas de hardware, dos suportes e de qualquer ativo de natureza física que trate ou possa tratar informação, bem como os acessos físicos.
- Lógica: Incluindo os aspetos relacionados com a proteção de aplicações, redes, comunicações eletrónicas, sistemas informáticos e acessos lógicos.
- Político-corporativa: Compreende os aspetos de segurança relacionados com a própria organização, as normas internas, os regulamentos e a legislação aplicável.
O objetivo final da segurança da informação é garantir que uma organização consiga cumprir os seus objetivos utilizando sistemas de informação. Nas decisões em matéria de segurança, devem ser tidos em conta os seguintes princípios básicos:
- Organização e implementação do processo de segurança.
- Análise e gestão de riscos.
- Gestão de pessoal.
- Profissionalismo.
- Autorização e controlo de acessos.
- Proteção das instalações.
- Aquisição de produtos de segurança e contratação de serviços de segurança.
- Privilégio mínimo.
- Integridade e atualização do sistema.
- Proteção da informação armazenada e em trânsito.
- Prevenção em relação a outros sistemas de informação interligados.
- Registo da atividade e deteção de código malicioso.
- Incidentes de segurança.
- Continuidade das operações.
- Melhoria contínua do processo de segurança.
Toda a documentação de cibersegurança elaborada em cumprimento dos requisitos estabelecidos neste ponto é gerida, estruturada e conservada de acordo com os procedimentos documentados que a CUSTOMER COMMS desenvolveu, tendo em conta as normas e padrões técnicos nacionais e internacionais aplicáveis em cada caso. Foi estabelecido um prazo mínimo de 5 anos para a conservação do quadro normativo e das provas que comprovam o cumprimento do mesmo em matéria de cibersegurança. No âmbito do Serviço de Entrega Eletrónica Qualificada, as Declarações de Práticas (DPC) e a Declaração Final do Serviço serão conservadas durante 15 anos.
Funções ou papéis de segurança no âmbito do ENS:
Responsável pela Informação: vai definir os requisitos (de segurança) da informação tratada, de acordo com os parâmetros do Anexo I do ENS.
- Tens a responsabilidade final pela utilização que for feita da informação e, por isso, pela sua proteção. És o responsável final por qualquer erro ou negligência que implique um incidente de confidencialidade ou integridade (em matéria de proteção de dados) e de disponibilidade (em matéria de segurança da informação).
Responsável pelo sistema: Define os requisitos dos serviços prestados.
- Tem as seguintes funções:
- Desenvolver, operar e manter o sistema de informação ao longo de todo o seu ciclo de vida, incluindo as suas especificações, instalação e verificação do seu bom funcionamento.
- Definir a topologia e a gestão do sistema de informação, estabelecendo os critérios de utilização e os serviços disponíveis no mesmo.
- Garantir que as medidas de segurança sejam devidamente integradas no quadro geral de segurança.
Responsável pela Segurança da Informação: Toma as decisões necessárias para satisfazer os requisitos de segurança da informação e dos serviços.
- As duas funções essenciais do Responsável pela Segurança são:
- Garantir a segurança da informação tratada e dos serviços prestados pelos sistemas de informação na sua área de responsabilidade, de acordo com o estabelecido na Política de Segurança da Informação da organização.
- Promover a formação e a sensibilização em matéria de segurança da informação dentro da sua área de responsabilidade.
Responsável pelo Serviço: Define os requisitos (de segurança) dos serviços prestados, de acordo com os parâmetros do Anexo I do ENS.
- Tem competência para definir os requisitos de segurança do serviço. A definição dos níveis em cada dimensão de segurança é feita dentro do quadro estabelecido no Anexo I do Esquema Nacional de Segurança, sendo os critérios de avaliação apoiados pela Política de Segurança.
O Comité de Segurança e Privacidade da Informação (CSPI) da CUSTOMER COMMS, com o objetivo de regulamentar e definir procedimentos para as medidas e políticas de segurança e privacidade da informação, bem como para as normas destinadas a adaptar os sistemas de informação à legislação em vigor em matéria de proteção de dados pessoais., tem, entre outras funções:
- Nomear o responsável pelo SGSPI e aprovar as suas funções.
- Aprovar o início da implementação do SGSPI.
- Revisão e aprovação da Política de Segurança e Privacidade.
- Aprovar a documentação do Sistema de Segurança e Privacidade da Informação, bem como novas edições ou alterações.
- Acompanhamento da implementação e do funcionamento do Sistema de Segurança e Privacidade da Informação.
- Analisar as reclamações apresentadas pelos clientes.
- Avaliar periodicamente o grau de exposição a riscos que afetem os sistemas de informação e o tratamento de dados pessoais da CUSTOMER COMMS.
O CSPI é composto por:
- Diretor-geral.
- Diretor de Tecnologia.
- Diretor de Operações de TI.
- Diretor de Operações de Impressão.
- Diretor Financeiro, de RH e Jurídico.
- Diretor Comercial.
- Diretor Técnico.
- Diretor de Marketing.
- Diretor de Mercado Internacional.
- Responsável pelo SGSPI.
Tendo em conta estas orientações, a direção reitera o seu firme compromisso em unir esforços para alcançar estes objetivos, pelo que esta política é compreendida, implementada e mantida atualizada em todos os níveis da organização.
Estrutura da documentação de segurança do sistema
A documentação do sistema segue a seguinte estrutura:
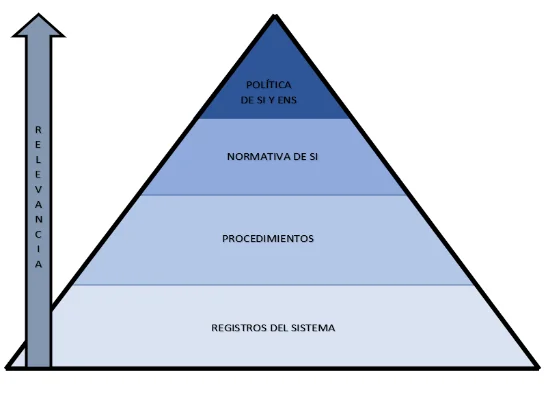
A classificação da informação do sistema divide-se nas seguintes categorias, tal como está definido nos procedimentos PE-SGSPI 01-ERDS_Elaboração e controlo da documentação:
- Uso Público
- Uso Interno
- Confidencial
Legislação aplicável em matéria de tratamento de dados pessoais
No que diz respeito ao tratamento de dados pessoais, deve ter-se em conta, principalmente, o Regulamento (UE) 2016/679 do Parlamento Europeu e do Conselho, de 27 de abril de 2016, relativo à proteção das pessoas singulares no que diz respeito ao tratamento de dados pessoais e à livre circulação desses dados, e que revoga a Diretiva 95/46/CE e a legislação nacional correspondente.
O quadro jurídico e regulamentar aplicável está reunido no documento RE01-PE_SGSPI18 «Normativa e Legislação Aplicável».
Acompanhamento, aprovação, publicação e revisão
O CSPI deve aprovar as Políticas de Segurança, Cibersegurança, Continuidade e Privacidade da entidade, publicá-las e/ou distribuí-las a todos os seus colaboradores, bem como a terceiros que possam estar envolvidos na implementação dos sistemas de informação.
O responsável pelo SGSPI e o responsável pelo serviço em questão, no que diz respeito às políticas específicas de cada serviço, encarregar-se-ão de as tornar públicas ou, se for o caso, de as comunicar e mantê-las sempre nos sistemas da CUSTOMER COMMS.
As políticas de Segurança, Cibersegurança, Continuidade e Privacidade da Informação e as políticas específicas de cada serviço devem ser revistas em intervalos planeados, pelo menos uma vez por ano e sempre que ocorram alterações significativas na organização, de modo a garantir que se mantêm adequadas, pertinentes e eficazes.
A lista das políticas aplicáveis no âmbito do ENS e do SGSPI-ERDS encontra-se no documento «RE01-PE SGSPI-ERDS 01 Lista de documentos e registos do SGSPI-ERDS».
Por outro lado, a lista de políticas aplicáveis no âmbito do ERDS:
- Declaração de Práticas do Serviço de Confiança de Entrega Eletrónica Certificada da Customer Comms.
FORMULÁRIO DE INSCRIÇÃO
De acordo com o disposto tanto no Regulamento (UE) n.º 2016/679 do Parlamento Europeu e do Conselho, de 27 de abril de 2016, relativo à proteção das pessoas singulares no que diz respeito ao tratamento de dados pessoais e à livre circulação desses dados (RGPD), bem como na Lei Orgânica n.º 3/2018, de 5 de dezembro, relativa à Proteção de Dados Pessoais e à garantia dos direitos digitais (LOPD-GDD) e na restante legislação em vigor sobre proteção de dados, informa-se os utilizadores, que manifestaram voluntariamente o seu consentimento de forma livre, clara e inequívoca ao preencherem o formulário de registo, de que os seus dados vão ser tratados pela empresa CUSTOMER COMMUNICATIONS TECKNALIA, S.L.
A CUSTOMER COMMUNICATIONS TECKNALIA, S.L. respeita a tua privacidade e compromete-se a proteger os teus dados pessoais. Esta política de privacidade vai explicar-te como protegemos os teus dados pessoais quando visitas o nosso site (a partir de qualquer lugar) e quais são os teus direitos de privacidade, tal como estão legalmente protegidos.
Nesta Política, explicamos como é que as informações pessoais que nos forneces são recolhidas e utilizadas, e aplicamos os controlos de informação adequados, de acordo com o disposto no Regulamento (UE) 2016/679 do Parlamento Europeu e do Conselho, de 27 de abril de 2016, relativo à proteção das pessoas singulares no que diz respeito ao tratamento de dados pessoais e à livre circulação desses dados e que revoga a Diretiva 95/46/CE («RGPD»), como na Lei Orgânica n.º 3/2018, de 5 de dezembro, relativa à Proteção de Dados Pessoais e à Garantia dos Direitos Digitais («LOPDGDD»), e na restante legislação em vigor sobre proteção de dados.
Ao longo do texto, vais encontrar como entrar em contacto connosco se tiveres alguma dúvida sobre privacidade e proteção de dados:
Responsável: CUSTOMER COMMUNICATIONS TECKNALIA, S.L.
Identificação: CUSTOMER COMMUNICATIONS TECKNALIA, S.L.
NIF: B-86414000
Morada: Avenida de la Recomba n.º 14 – 28914 – Leganés, Madrid
Telefone: +34 916895665
E-mail: info@customercomms.com
Contacto DPD: dpo@customercomms.com
Finalidade: Gestão, processamento e acesso à área restrita dos serviços contratados.
- Dados dos utilizadores do site:
Serão tratados exclusivamente para fins estatísticos e de análise de navegação, com o objetivo de otimizar e melhorar a experiência do utilizador, tudo em conformidade com o disposto na nossa Política de Cookies. Em qualquer caso, trata-se de análises não invasivas que permitem melhorar os serviços e a tecnologia aplicada aos mesmos.
- Dados recolhidos através do formulário de registo:
Os dados serão tratados com o objetivo de gerir e processar o acesso à área restrita e aos serviços.
A CUSTOMER COMMS só vai tratar os dados que nos forneceres para os fins descritos acima e não os vai tratar posteriormente de forma incompatível com esses fins.
Os dados pessoais fornecidos serão conservados durante os prazos legais aplicáveis em cada caso, tendo em conta o tipo de dados, bem como a finalidade do tratamento, desde que o utilizador não tenha exercido o seu direito de apagamento.
Não serão tomadas decisões automatizadas com base nesse perfil.
Fundamento jurídico: Consentimento do titular dos dados. Interesse legítimo.
- Dados dos utilizadores do site:
Interesse legítimo, que consiste na melhoria contínua do modelo de negócio oferecido no site, bem como na correção de eventuais falhas que possam ser detetadas na prestação do serviço.
- Dados recolhidos através do formulário de registo:
Consentimento do próprio interessado, que fornece diretamente os seus dados através do formulário de registo disponibilizado.
Destinatários: Potenciais clientes. Administrações públicas. Exigência legal.
- Administração pública e autoridades, com o único objetivo de cumprir as nossas obrigações e prevenir abusos dos serviços ou atividades fraudulentas nos serviços prestados através do nosso site.
- Por exigência legal.
Direitos: Podes exercer os teus direitos de acesso, retificação, limitação, oposição ao tratamento e portabilidade dos dados, de acordo com a legislação em vigor.
- Confirmação geral: Qualquer pessoa tem o direito de saber se a CUSTOMER COMMS está a tratar dados pessoais que lhe digam respeito.
- Direitos ARCO: As pessoas interessadas têm o direito de aceder aos seus dados pessoais, bem como de solicitar a retificação de dados incorretos ou, se for o caso, solicitar a sua eliminação quando, entre outros motivos, os dados já não forem necessários para os fins para os quais foram recolhidos.
- Limitação do tratamento: Em determinadas circunstâncias, os titulares dos dados podem pedir que limitemos o tratamento dos seus dados; nesse caso, só os guardaremos para o exercício ou a defesa de reclamações.
- Oposição ao tratamento: Em determinadas circunstâncias e por motivos relacionados com a tua situação específica, podes opor-te ao tratamento dos teus dados.
- Portabilidade dos dados: Em determinadas circunstâncias e por motivos relacionados com a tua situação específica, podes pedir para receber os dados pessoais que forneceste no formulário de contacto, num formato estruturado, de uso comum e legível por máquina, bem como transmitir esses dados a outro responsável pelo tratamento sem qualquer impedimento.
- Reclamação junto da Agência Espanhola de Proteção de Dados: Se achares que o teu direito à proteção de dados pessoais foi violado, podes apresentar uma reclamação junto da Agência Espanhola de Proteção de Dados (www.aepd.es).
Informações adicionais: Podes consultar mais informações na nossa política de Proteção de Dados.
- Os dados pessoais que tratamos na CUSTOMER COMMS foram-nos fornecidos diretamente pelo próprio interessado, através do preenchimento do formulário de registo disponibilizado.
- As categorias de dados que vão ser tratadas são dados de identificação: nome e apelidos, empresa, e-mail corporativo e palavra-passe.
- A CUSTOMER COMMS não trata dados especialmente protegidos.
Política de Segurança e Privacidade: Política do sistema de gestão da segurança, continuidade e privacidade da informação
Esta Política de Segurança, Continuidade e Privacidade da Informação demonstra o compromisso da Direção em dotar a organização de recursos, responsabilidades e procedimentos que permitam garantir o cumprimento da legislação em vigor, bem como a integridade, confidencialidade e disponibilidade da informação e dos sistemas, o que é fundamental para a segurança, privacidade e continuidade da nossa organização, bem como a dos nossos clientes.
A CUSTOMER COMMS, consciente de que a segurança, a continuidade e a privacidade da informação relativa aos nossos clientes são um recurso de grande valor, estabeleceu um Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação, de acordo com os requisitos das normas ISO/IEC 27001, ISO/IEC 27701 e ISO 22301, para garantir a continuidade dos sistemas de informação, minimizar os riscos de danos e assegurar o cumprimento dos objetivos definidos.
Além disso, no que diz respeito ao serviço de Entrega Eletrónica Certificada, tendo em conta a natureza do próprio serviço prestado, seguiram-se as disposições estabelecidas no Regulamento Europeu eIDAS, que regula os Serviços de Confiança, e, mais concretamente, as normas ETSI 319 401 e ETSI 319 521 para Prestadores de Serviços de Entrega Eletrónica Certificada, que contêm disposições específicas para a prestação deste tipo de serviço. Neste sentido, a política que vai reger este serviço será a Declaração de Práticas do Serviço de Confiança de Entrega Eletrónica Certificada (daqui em diante «DPC»).
Além disso, em conformidade com a regulamentação europeia em matéria de cibersegurança, as entidades que fazem parte do Grupo, na sua qualidade de Prestadores Qualificados de Serviços de Confiança, comprometem-se a cumprir a Diretiva (UE) 2022/2555 relativa a medidas para garantir um nível elevado e comum de cibersegurança em toda a União, enquanto entidades essenciais da infraestrutura digital europeia.
O objetivo da Política de Segurança, Continuidade e Privacidade é definir o quadro de ação necessário para proteger os recursos de informação contra ameaças, internas ou externas, deliberadas ou acidentais, com o objetivo de garantir o cumprimento da confidencialidade, integridade e disponibilidade da informação.
A eficácia e a aplicação do Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação são da responsabilidade direta do Comité de Segurança e Privacidade da Informação, que é responsável pela aprovação, divulgação e cumprimento da presente Política de Segurança, Continuidade e Privacidade. Em seu nome e representação, foi nomeado um Responsável pelo Sistema de Gestão da Segurança e Privacidade da Informação, que tem autoridade suficiente para desempenhar um papel ativo no Sistema de Gestão da Segurança e Privacidade da Informação, supervisionando a sua implementação, desenvolvimento e manutenção.
Além disso, e para cumprir a legislação em vigor em matéria de proteção de dados, foi nomeado um Responsável pela Proteção de Dados (DPO) com o objetivo de garantir a segurança e a privacidade dos dados pessoais, especialmente tendo em conta a atividade da empresa.
O Comité de Segurança e Privacidade da Informação vai desenvolver e aprovar a metodologia de análise de riscos utilizada no Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação.
Qualquer pessoa cuja atividade possa, direta ou indiretamente, ser afetada pelos requisitos do Sistema de Gestão da Segurança, Continuidade e Privacidade da Informação, está obrigada a cumprir rigorosamente a Política de Segurança, Continuidade e Privacidade e, além disso, no que diz respeito ao Serviço de Entrega Eletrónica Certificada, tem de cumprir a DPC.
Na CUSTOMER COMMS, vão ser implementadas todas as medidas necessárias para cumprir a legislação aplicável em matéria de segurança, continuidade e privacidade em geral, bem como de segurança informática, no que diz respeito à política informática, à segurança de edifícios e instalações e ao comportamento dos colaboradores e de terceiros associados à CUSTOMER COMMS na utilização de sistemas informáticos e no tratamento de dados pessoais. As medidas necessárias para garantir a segurança e a privacidade da informação, através da aplicação de normas, procedimentos e controlos, devem permitir assegurar a confidencialidade, a integridade e a disponibilidade da informação, essenciais para:
- Cumprir a legislação, os regulamentos e as normas em vigor em matéria de continuidade, privacidade e sistemas de informação, bem como todos os requisitos contratuais relativos à proteção de dados e aos serviços eletrónicos de confiança, bem como aqueles que considerares oportuno implementar, com o objetivo de alcançar uma melhoria contínua da organização e do sistema de gestão de segurança, continuidade e privacidade.
- Garantir a confidencialidade dos dados geridos pela CUSTOMER COMMS
- Garantir a disponibilidade dos sistemas de informação, tanto nos serviços oferecidos aos clientes como na gestão interna.
- Garantir a capacidade de resposta a situações de emergência, restabelecendo o funcionamento dos serviços críticos no menor tempo possível.
- Evitar alterações indevidas na informação.
- Promover a sensibilização e a formação em matéria de segurança, continuidade e privacidade da informação, bem como no que diz respeito aos serviços eletrónicos de confiança.
- Promover e participar na melhoria contínua do sistema de gestão da segurança, continuidade e privacidade da informação e dos serviços eletrónicos de confiança.
- Estabelecer requisitos técnicos e metodológicos para as medidas de gestão de riscos em matéria de cibersegurança, identificando os riscos e corrigindo as vulnerabilidades detetadas, as ciberameaças e os incidentes de cibersegurança, de forma a evitar que ocorram incidentes que comprometam a continuidade dos negócios da CUSTOMER COMMS.
- Atualizar os resultados da avaliação de riscos e o plano de tratamento de riscos em intervalos planeados e, pelo menos, uma vez por ano, bem como sempre que ocorram alterações significativas nas operações ou surjam riscos ou incidentes significativos.
As Políticas de Segurança e Privacidade da Informação e a DPC devem ser revistas em intervalos planeados, pelo menos uma vez por ano e sempre que ocorram alterações significativas na organização, para garantir que se mantêm adequadas, pertinentes e eficazes.
Política de segurança de redes e sistemas de informação
A direção da CUSTOMER COMMS, consciente da necessidade de promover, manter e melhorar a orientação para o cliente em todas as suas atividades, implementou um Sistema de Gestão Integrado (SGI) em conformidade com várias normas reconhecidas internacionalmente. O objetivo final do SGI é garantir que compreendemos e partilhamos as necessidades e metas dos nossos clientes, procurando prestar serviços que correspondam às suas expectativas e trabalhando na melhoria contínua. A CUSTOMER COMMS manifesta expressamente o seu compromisso de reforçar a Segurança e a Cibersegurança da Informação, mais concretamente, de garantir, entre outros aspetos, a segurança das redes e dos sistemas de informação em que se baseiam os diferentes processos de negócio, de forma a reforçar a sua resiliência operacional digital, bem como a continuidade e a disponibilidade do serviço prestado, alinhando as suas práticas com a legislação em vigor aplicável.
Neste sentido, a CUSTOMER COMMS compromete-se a desenvolver as máximas capacidades em matéria de cibersegurança, reduzindo assim as ameaças aos sistemas de rede e de informação utilizados pela CUSTOMER COMMS, em conformidade com a regulamentação europeia em matéria de cibersegurança.
Ao mesmo tempo, compromete-se a satisfazer as necessidades e expectativas das partes interessadas, a manter uma elevada competitividade nos serviços e produtos para o «Tratamento automatizado de comunicações e transações multicanal com clientes, emissão de documentos em formato eletrónico e em papel, bem como certificação eletrónica de documentos de segurança e serviços de confiança: Serviço Qualificado de Entrega Eletrónica Certificada, Contratação e Assinatura Eletrónica; Notificações e comunicações eletrónicas e postais; Identificação e autenticação eletrónica e arquivo digital».
O PAPEL DA CUSTOMER COMMS PERANTE A DIRETIVA (UE) 2022/2555
A CUSTOMER COMMS, na sua qualidade de Prestadores Qualificados de Serviços de Confiança, é considerada uma entidade essencial da infraestrutura digital europeia, de acordo com a Diretiva (UE) 2022/2555 relativa às medidas destinadas a garantir um elevado nível comum de cibersegurança em toda a União, conhecida como «Diretiva NIS 2», o que implica que é um sujeito obrigado.
É por isso que a presente Política se insere na estratégia de segurança que a CUSTOMER COMMS prossegue, com o objetivo de garantir que a utilização das redes e dos sistemas de informação respeite os direitos das partes interessadas e salvaguarde os mais elevados padrões de cibersegurança, tendo em conta as atividades e a estrutura do Grupo.
Assim, a CUSTOMER COMMS passa a ser responsável pelo cumprimento das obrigações exigidas por esta regulamentação.
MISSÃO e OBJETIVOS:
- Promover a melhoria contínua dos serviços e do apoio ao cliente.
- Continuar a posicionar a CUSTOMER COMMS como referência no setor.
- Implementar, manter e verificar os nossos mecanismos de continuidade das operações para garantir que a informação e os serviços essenciais estejam à disposição dos nossos clientes sempre que necessário.
- Proporcionar aos clientes a equipa mais profissional e disponibilizar de imediato, e durante o tempo que for necessário, técnicos altamente qualificados, especialistas nas áreas necessárias e habituados a trabalhar em equipa.
- Fornecer os recursos adequados necessários para aplicar esta Política, incluindo pessoal, recursos financeiros, processos, ferramentas e tecnologias necessárias.
- Prestar um serviço baseado no nosso compromisso com a melhoria contínua dos nossos sistemas, tendo a segurança, a cibersegurança e a continuidade da informação como pilares centrais.
- Impulsionar e promover uma cultura de cibersegurança entre todos os seus profissionais e sujeitos obrigados por esta Política, seja internamente, seja entre os seus clientes e fornecedores.
- Implantar uma cultura de segurança da informação através da formação e da sensibilização.
Vamos concretizar a nossa missão e os nossos objetivos através de:
- Um sistema de objetivos, métricas e indicadores de melhoria contínua, acompanhamento e avaliação dos nossos processos internos, bem como da satisfação dos nossos clientes. Definir e supervisionar o cumprimento dos requisitos contratuais para garantir um serviço eficaz e seguro.
- Integrar no sistema de métricas do SGSI indicadores relacionados com o nível de implementação e maturidade das medidas de segurança.
- Formar e sensibilizar continuamente a nossa equipa para que tenha o maior grau possível de profissionalismo e especialização.
- Manter as nossas infraestruturas em bom estado e em conformidade com os requisitos dos nossos clientes.
- Organização e implementação dos processos de segurança.
- Gestão do pessoal.
- Autorização e controlo de acessos.
- Segurança por defeito.
- Integridade e atualização do sistema.
- Proteção da informação armazenada e em trânsito.
- Prevenção em relação a outros sistemas de informação interligados.
- Implementação de um procedimento seguro de gestão da aquisição de produtos.
- Em conformidade com os requisitos da legislação em vigor, especialmente no que diz respeito à Proteção de Dados Pessoais: RGPD e LOPDGDD.
- Cumprindo as políticas e procedimentos definidos na nossa Documentação de Segurança.
- Implementando processos de melhoria contínua que permitam um avanço constante na nossa gestão da Segurança da Informação.
- Gerindo e elaborando planos para a gestão e tratamento dos riscos, utilizando uma metodologia de análise e gestão de riscos baseada em normas.
- Gerindo de forma segura as comunicações internas e externas, bem como a informação armazenada e em trânsito.
- Garantindo a interligação com outros sistemas de informação.
- Gerir e monitorizar a atividade através da gestão de registos.
- Gerir diariamente medidas destinadas à proteção e segurança das redes e dos sistemas de informação, concebendo medidas de segurança robustas, alinhadas com as necessidades das diferentes partes interessadas, bem como com a legislação em vigor aplicável na matéria, para o que, a CUSTOMER COMMS aprova as políticas e/ou procedimentos específicos que desenvolvem os princípios e requisitos básicos de segurança das redes e dos sistemas de informação estabelecidos na presente Política. O objetivo é identificar os riscos e corrigir as vulnerabilidades detetadas, as ciberameaças e os incidentes de cibersegurança, de modo a evitar que ocorram incidentes que comprometam a continuidade dos negócios da CUSTOMER COMMS.
- Definindo políticas e procedimentos para a gestão de incidentes de segurança.
- Garantindo a continuidade e a disponibilidade do negócio e dos serviços.
- Garantindo que os nossos Ativos e Serviços cumprem as medidas do ENS de Nível ALTO nas dimensões de Confidencialidade, Integridade, Disponibilidade, Autenticidade e Rastreabilidade.
- Estabelecendo, implementando e aplicando procedimentos e/ou políticas de segurança na cadeia de abastecimento que regulem as relações com os fornecedores diretos e prestadores de serviços e que definam as medidas e controlos adequados, com o objetivo de mitigar os riscos detetados decorrentes destes terceiros para a segurança das redes e dos sistemas de informação do Grupo.
Além disso, estes princípios devem ser tidos em conta nas seguintes áreas de segurança:
- Física: Abrangendo a segurança das instalações, dos equipamentos, dos sistemas de hardware, dos suportes e de qualquer ativo de natureza física que trate ou possa tratar informação, bem como os acessos físicos.
- Lógica: Incluindo os aspetos relacionados com a proteção de aplicações, redes, comunicações eletrónicas, sistemas informáticos e acessos lógicos.
- Político-corporativa: Compreende os aspetos de segurança relacionados com a própria organização, as normas internas, os regulamentos e a legislação aplicável.
O objetivo final da segurança da informação é garantir que uma organização consiga cumprir os seus objetivos utilizando sistemas de informação. Nas decisões em matéria de segurança, devem ser tidos em conta os seguintes princípios básicos:
- Organização e implementação do processo de segurança.
- Análise e gestão de riscos.
- Gestão de pessoal.
- Profissionalismo.
- Autorização e controlo de acessos.
- Proteção das instalações.
- Aquisição de produtos de segurança e contratação de serviços de segurança.
- Privilégio mínimo.
- Integridade e atualização do sistema.
- Proteção da informação armazenada e em trânsito.
- Prevenção em relação a outros sistemas de informação interligados.
- Registo da atividade e deteção de código malicioso.
- Incidentes de segurança.
- Continuidade das operações.
- Melhoria contínua do processo de segurança.
Toda a documentação de cibersegurança elaborada em cumprimento dos requisitos estabelecidos neste ponto é gerida, estruturada e conservada de acordo com os procedimentos documentados que a CUSTOMER COMMS desenvolveu, tendo em conta as normas e padrões técnicos nacionais e internacionais aplicáveis em cada caso. Foi estabelecido um prazo mínimo de 5 anos para a conservação do quadro normativo e das provas que comprovam o cumprimento do mesmo em matéria de cibersegurança. No âmbito do Serviço de Entrega Eletrónica Qualificada, as Declarações de Práticas (DPCs) e a Declaração Final do serviço serão conservadas durante 15 anos.
Funções ou papéis de segurança no âmbito do ENS:
Responsável pela Informação: vai definir os requisitos (de segurança) da informação tratada, de acordo com os parâmetros do Anexo I do ENS.
- Tem a responsabilidade final pela utilização que for feita da informação e, por isso, pela sua proteção. É o responsável final por qualquer erro ou negligência que implique um incidente de confidencialidade ou integridade (em matéria de proteção de dados) e de disponibilidade (em matéria de segurança da informação).
Responsável pelo sistema: Define os requisitos dos serviços prestados.
- Tem as seguintes funções:
- Desenvolver, operar e manter o sistema de informação ao longo de todo o seu ciclo de vida, incluindo as suas especificações, instalação e verificação do seu bom funcionamento.
- Definir a topologia e a gestão do sistema de informação, estabelecendo os critérios de utilização e os serviços disponíveis no mesmo.
- Garantir que as medidas de segurança sejam devidamente integradas no quadro geral de segurança.
Responsável pela Segurança da Informação: Toma as decisões necessárias para satisfazer os requisitos de segurança da informação e dos serviços.
- As duas funções essenciais do Responsável pela Segurança são:
- Garantir a segurança da informação tratada e dos serviços prestados pelos sistemas de informação na sua área de responsabilidade, de acordo com o estabelecido na Política de Segurança da Informação da organização.
- Promover a formação e a sensibilização em matéria de segurança da informação dentro da sua área de responsabilidade.
Responsável pelo Serviço: Define os requisitos (de segurança) dos serviços prestados, de acordo com os parâmetros do Anexo I do ENS.
- Tem competência para definir os requisitos de segurança do serviço. A definição dos níveis em cada dimensão de segurança é feita dentro do quadro estabelecido no Anexo I do Esquema Nacional de Segurança, sendo os critérios de avaliação apoiados pela Política de Segurança.
O Comité de Segurança e Privacidade da Informação (CSPI) da CUSTOMER COMMS, com o objetivo de regulamentar e definir procedimentos para as medidas e políticas de segurança e privacidade da informação, bem como para as normas destinadas a adaptar os sistemas de informação à legislação em vigor em matéria de proteção de dados pessoais., tem, entre outras funções:
- Nomear o responsável pelo SGSPI e aprovar as suas funções.
- Aprovar o início da implementação do SGSPI.
- Revisão e aprovação da Política de Segurança e Privacidade.
- Aprovar a documentação do Sistema de Segurança e Privacidade da Informação, bem como novas edições ou alterações.
- Acompanhamento da implementação e do funcionamento do Sistema de Segurança e Privacidade da Informação.
- Analisar as reclamações apresentadas pelos clientes.
- Avaliar periodicamente o grau de exposição a riscos que afetem os sistemas de informação e o tratamento de dados pessoais da CUSTOMER COMMS.
O CSPI é composto por:
- Diretor-geral.
- Diretor de Tecnologia.
- Diretor de Operações de TI.
- Diretor de Operações de Impressão.
- Diretor Financeiro, de RH e Jurídico.
- Diretor Comercial.
- Diretor Técnico.
- Diretor de Marketing.
- Diretor de Mercado Internacional.
- Responsável pelo SGSPI.
Tendo em conta estas orientações, a direção reitera o seu firme compromisso em unir esforços para alcançar estes objetivos, pelo que esta política é compreendida, implementada e mantida atualizada em todos os níveis da organização.
Estrutura da documentação de segurança do sistema
A documentação do sistema segue a seguinte estrutura:
A classificação da informação do sistema divide-se nas seguintes categorias, tal como está definido nos procedimentos PE-SGSPI 01-ERDS_Elaboração e controlo da documentação:
- Uso Público
- Uso Interno
- Confidencial
Legislação aplicável em matéria de tratamento de dados pessoais
No que diz respeito ao tratamento de dados pessoais, deve ter-se em conta, principalmente, o Regulamento (UE) 2016/679 do Parlamento Europeu e do Conselho, de 27 de abril de 2016, relativo à proteção das pessoas singulares no que diz respeito ao tratamento de dados pessoais e à livre circulação desses dados, e que revoga a Diretiva 95/46/CE e a legislação nacional correspondente.
O quadro jurídico e regulamentar aplicável está reunido no documento RE01-PE_SGSPI18 «Normativa e Legislação Aplicável».
Acompanhamento, aprovação, publicação e revisão
O CSPI deve aprovar as Políticas de Segurança, Cibersegurança, Continuidade e Privacidade da entidade, publicá-las e/ou distribuí-las a todos os seus colaboradores, bem como a terceiros que possam estar envolvidos na implementação dos sistemas de informação.
O responsável pelo SGSPI e o responsável pelo serviço em questão, no que diz respeito às políticas específicas de cada serviço, encarregar-se-ão de as tornar públicas ou, se for o caso, de as comunicar e mantê-las sempre nos sistemas da CUSTOMER COMMS.
As políticas de Segurança, Cibersegurança, Continuidade e Privacidade da Informação e as políticas específicas de cada serviço devem ser revistas em intervalos planeados, pelo menos uma vez por ano e sempre que ocorram alterações significativas na organização, para garantir que se mantêm adequadas, pertinentes e eficazes.
A lista das políticas aplicáveis no âmbito do ENS e do SGSPI-ERDS encontra-se no documento «RE01-PE SGSPI-ERDS 01 Lista de documentos e registos do SGSPI-ERDS».
Por outro lado, a lista de políticas aplicáveis no âmbito do ERDS:
- Declaração de Práticas do Serviço de Confiança de Entrega Eletrónica Certificada da Customer Comms.